Foto: Redes Sociais/Divulgação
Fonte: Clube91.5FM
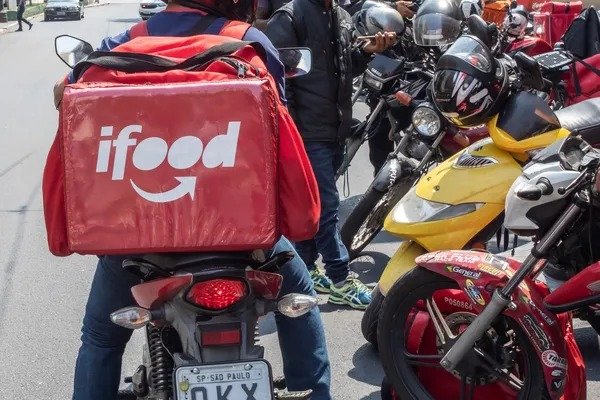
O iFood confirmou nesta quinta-feira (19) que sofreu uma invasão em seus sistemas, resultando no acesso indevido a informações pessoais de clientes, entregadores e representantes de estabelecimentos parceiros. O incidente teria ocorrido no sábado (14), e a empresa informou que iniciou uma investigação para identificar a dimensão do problema.
Até o momento, a companhia não divulgou o número total de pessoas atingidas. Os usuários identificados como afetados começarão a receber comunicados por e-mail a partir desta quinta-feira.
Apesar do acesso indevido, o iFood afirmou que a plataforma continua funcionando normalmente e que não foram comprometidas informações relacionadas a senhas, cartões de crédito, meios de pagamento, saldos, extratos ou dados biométricos.
QUAIS INFORMAÇÕES FORAM EXPOSTAS?
De acordo com o levantamento inicial da empresa, os dados acessados variam conforme o perfil dos usuários:
- Clientes e usuários do iFood Benefícios: números de telefone.
- Representantes de restaurantes: telefone cadastrado e, em determinadas situações, CPF.
- Entregadores: nome completo, endereço, telefone, e-mail e CPF. Em alguns casos, também foram acessados dados bancários, como número da agência e da conta.
A empresa não informou quantas pessoas tiveram cada tipo de informação exposta.
IFOOD ALERTA PARA POSSÍVEIS GOLPES
Após o incidente, a plataforma orientou os usuários a redobrarem a atenção com mensagens, ligações e e-mails suspeitos que utilizem o nome da empresa.
Uma das principais preocupações é que criminosos utilizem as informações obtidas para aplicar golpes, realizar abordagens falsas ou tentar conseguir dados adicionais das vítimas.
O iFood reforça que não solicita senhas, códigos de autenticação ou informações de cartões por telefone, e-mail, SMS ou aplicativos de mensagens.
Entre as recomendações de segurança estão evitar clicar em links desconhecidos, não compartilhar códigos de verificação e ativar a autenticação em duas etapas sempre que possível.
EMPRESA COMUNICOU AUTORIDADE DE PROTEÇÃO DE DADOS
O iFood informou que comunicou o incidente à Autoridade Nacional de Proteção de Dados (ANPD) e que está colaborando com o órgão durante a apuração.
A investigação busca esclarecer como ocorreu a invasão, quais informações foram efetivamente acessadas e quais medidas adicionais serão necessárias para proteger os usuários.
SEGUNDO EPISÓDIO DE EXPOSIÇÃO DE DADOS EM 2026
O novo caso ocorre meses depois de outro incidente envolvendo informações pessoais de usuários da plataforma. Em junho de 2026, o iFood informou que aproximadamente 1,2 milhão de pessoas foram afetadas por um vazamento de dados.
Na ocasião, informações como nomes e CPFs foram expostas, mas, segundo a empresa, senhas e credenciais de acesso às contas não foram comprometidas.
Os episódios reforçam a importância da proteção de dados pessoais e da atenção dos consumidores diante de tentativas de fraude envolvendo informações utilizadas em serviços digitais.
 -